¿Cansad@ que tus correos fallen o lleguen a spam? ¡hay 3 tipos que solucionan eso!: SPF, DKIM y DMARC
¿Cansad@ que tus correos fallen o lleguen a spam? ¡hay 3 tipos que solucionan eso!: SPF, DKIM y DMARC
SPF, DKIM y DMARC son 3 tipos de registros esenciales para protegerte del phishing (suplantación de identidad) y el spam (correo no deseado), y asegurar que tus correos electrónicos lleguen a su destino.
Piénsalos como un sistema de validación, que le dice a los otros servidores que van a recibir tus emails, que “tú eres tú y que eres confiable”, !simple!: si tenemos a alguien tocando a nuestra puerta, que no conocemos (posible spam), pero nos muestra una identificación válida (registros SPF, DKIM y DMARC), confiamos en quien es (evitamos el phishing), y le dejamos pasar (se recibe el correo); cuando no podemos verificar la identidad de este sujeto frente a nosotros, o dudamos de su procedencia e intenciones, le cerramos la puerta en la cara: ¡correo rechazado o enviado a spam!…así funciona esto.
Cada uno de estos registros tiene un rol específico…
SPF (Sender Policy Framework) – El portero 👮♂️
El registro SPF es como el nombre que figura en la lista de “personas autorizadas”. En él, especificas cuál es el servidor de correo que está acreditado para enviar emails asociados a tu dominio. Por ejemplo, si usas los servidores de MediaWeb, tu registro SPF sería algo como esto:
v=spf1 a mx ip4:91.238.160.176 include:spf.hostns.io -all
Dentro de ese jeroglífico destacan dos cosas, la IP: 91.238.160.176 y el servidor de correo: hostns.io; entonces, ese registro asociado -por ejemplo- al dominio papas.com, le está indicado a todos los demás servidores que los emails provenientes de cuentas @papas.com, desde el servidor hostns.io que tiene la IP: 91.238.160.176 están en la lista de invitados, y que pueden dejarlos pasar. Si algún correo @papas.com llegara a ser hackeado, y traten de hacer envíos en su nombre, los otros servidores verán que esos envíos no provienen del servidor e IP señalados en el registro SPF asociado al dominio papas.com, y !lo echarán puertas afuera!.
DKIM (DomainKeys Identified Mail) – La firma de autenticidad ✍️
Es como una especie de DNI, Cédula, Tarjeta de Identidad, o cualquier otro tipo de documento que confirma que “tú eres tú”. El registro DKIM es una firma digital que acompaña cada correo que envías; cuando al servidor receptor le llega tu mensaje, verifica que esa firma esté asociada al registro DKIM de tu dominio; si la firma coincide, el servidor sabe que el correo no solo viene de un remitente autorizado, sino que también no ha sido alterado en el camino. Es como si primero el portero revisara que estás en la lista de invitados o personas autorizadas (registro SPF), y luego te pidiera tu identificación para asegurarse de que no eres un impostor (registro DKIM).
DMARC (Domain-based Message Authentication, Reporting & Conformance) – El jefe de seguridad 🚨
¿Has visto esas calcomanías en algunos transportes que dicen algo como “¿cómo conduzco?, llama al…”, “si este conductor comete alguna infracción comunicarse con el nro…”, pues bien, el registro DMARC es ¡el que atiende esa llamada!, es el que le dice al servidor que recibe tus envíos qué debe hacer si no te encuentra dentro de la lista de invitados, o tu identificación no coincide con quien dices ser. En ese caso se pueden dar tres instrucciones, en cuanto a cómo comportarse ante el impostor:
- Ninguno (none): Deja al tipo quieto, no le digas nada, solo infórmame.
- Cuarentena (quarantine): Mételo en “el cuartico” (lleva ese envío a la carpeta de spam).
- Rechazar (reject): ¡Mándalo al carrizo! (rebota ese correo, no lo aceptes).
Adicionalmente este registro DMARC incluye 2 líneas: una es “rua” y otra es “ruf”, que van asociadas a una dirección de correo tuya, con la primera (rua) básicamente se envían reportes de “quiénes intentaron entrar y pasaron”, y con la segunda (ruf) se informa sobre “a quiénes rechazaron”; ciertamente puede ser “molesto o incómodo” estar recibiendo por tu parte este montón de correos/reportes diarios (porque los vas a recibir, tanto como envíos hagas), pero ten en consideración que esta es una herramienta poderosa, que te da el control de saber en qué momento se pueden estar haciendo envíos fraudulentos en tu nombre, que tarde o temprano terminaran afectando la reputación de tu dominio, y en consecuencia los envíos reales que hagas comenzarán a ser rechazados, y hasta puedes llegar a ver una pantalla roja al ingresar a tu site (si tienes uno asociado al mismo dominio de los correos) indicando que tu dominio es fraudulento; todo esto porque te parecía “molesto” que te informarán cuando algún impostor estuviese haciéndose pasar por ti.
Entonces, ¿sinceramente hace falta activar esos fulanos registros? 🌟
Repuesta corta: ¡sin duda alguna!
Respuesta larga… configurar estos tres registros es fundamental por dos razones principales:
- Protección contra el phishing (usurpación de identidad): Evitas que delincuentes cibernéticos se hagan pasar por ti, tu empresa o tu marca, para estafar a tus clientes o contactos. Esto protege la reputación del dominio asociado a tus cuentas email (si te lo saltaste, lee el párrafo anterior, donde te contamos qué pasa si no le paras a las advertencias sobre el uso no adecuado de tus cuentas de correo).
- Mejora la entregabilidad: Cuando tienes estos registros bien configurados, los servidores de correo de tus destinatarios (sobre todo los más usados, como Gmail, Outlook o Yahoo) confían más en tus mensajes. Esto reduce significativamente la probabilidad de que tus correos terminen en la bandeja de spam, asegurando que tus comunicaciones importantes (boletines, facturas, notificaciones, presupuestos. newsletter, etc, etc, etc) lleguen a su destino.
“¡Me convencieron!, ¿cómo hago entonces para activar esos registros en mis correos?”? 🛠️
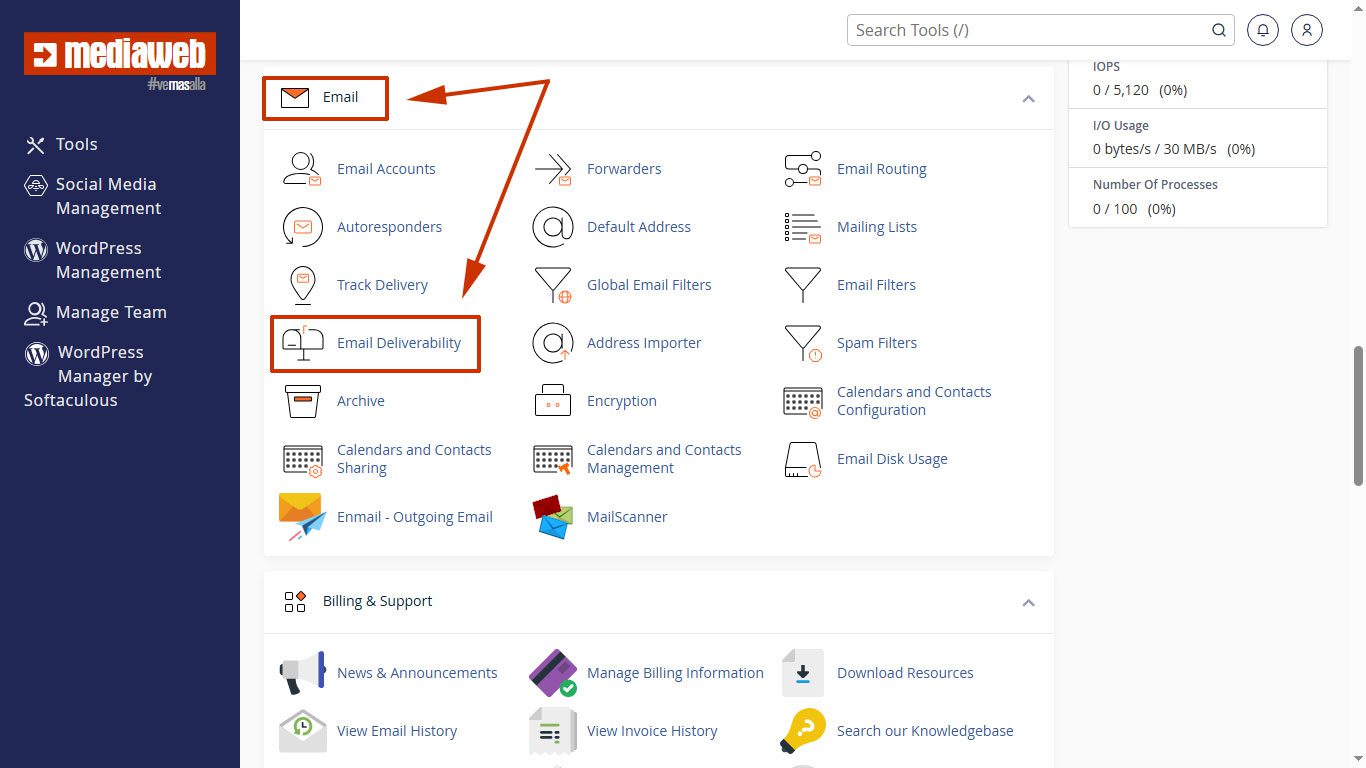
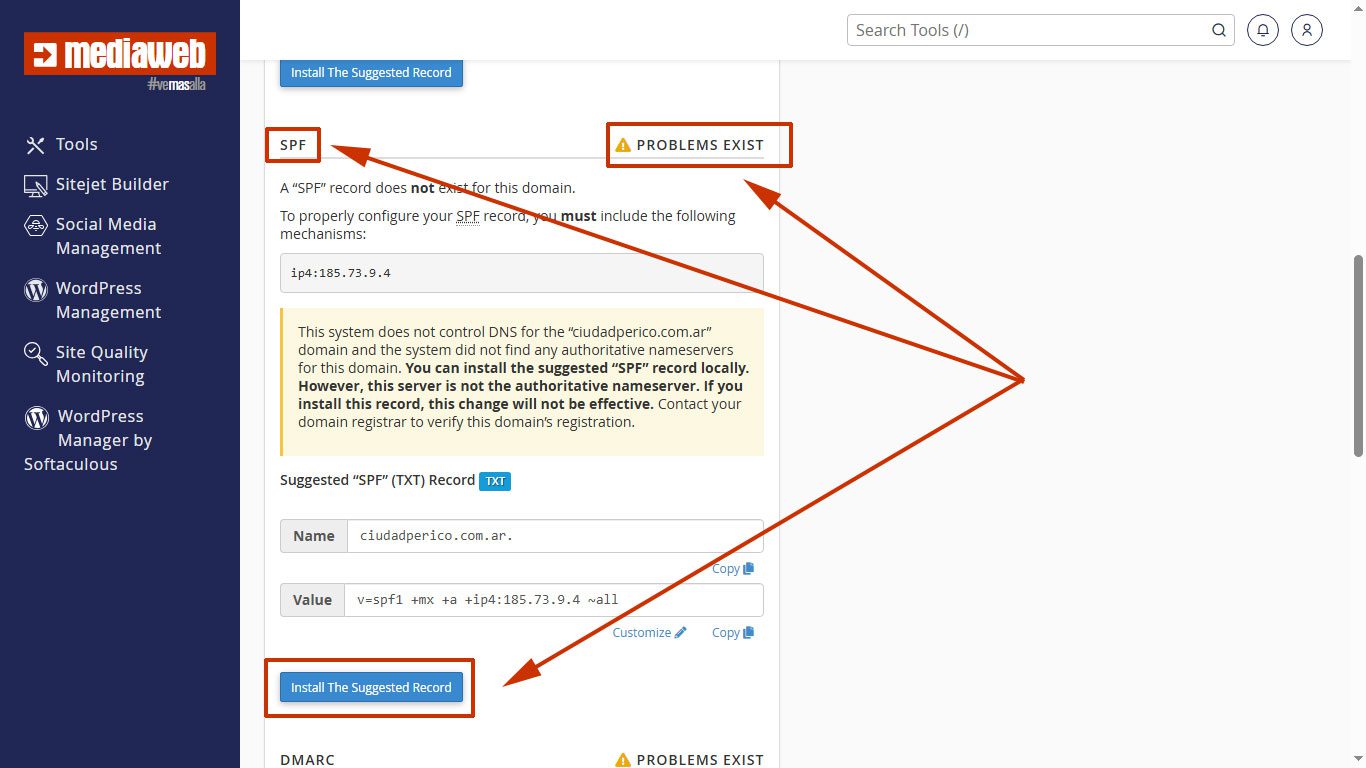
Configurar estos registros es más sencillo de lo que parece, y se hace en el cPanel de tu cuenta hosting, allí (si tu proveedor lo tiene disponible) ubica en el módulo de Email o Correo Electrónico una herramienta llamada Email Deliverability o Entrega de correo electrónico.
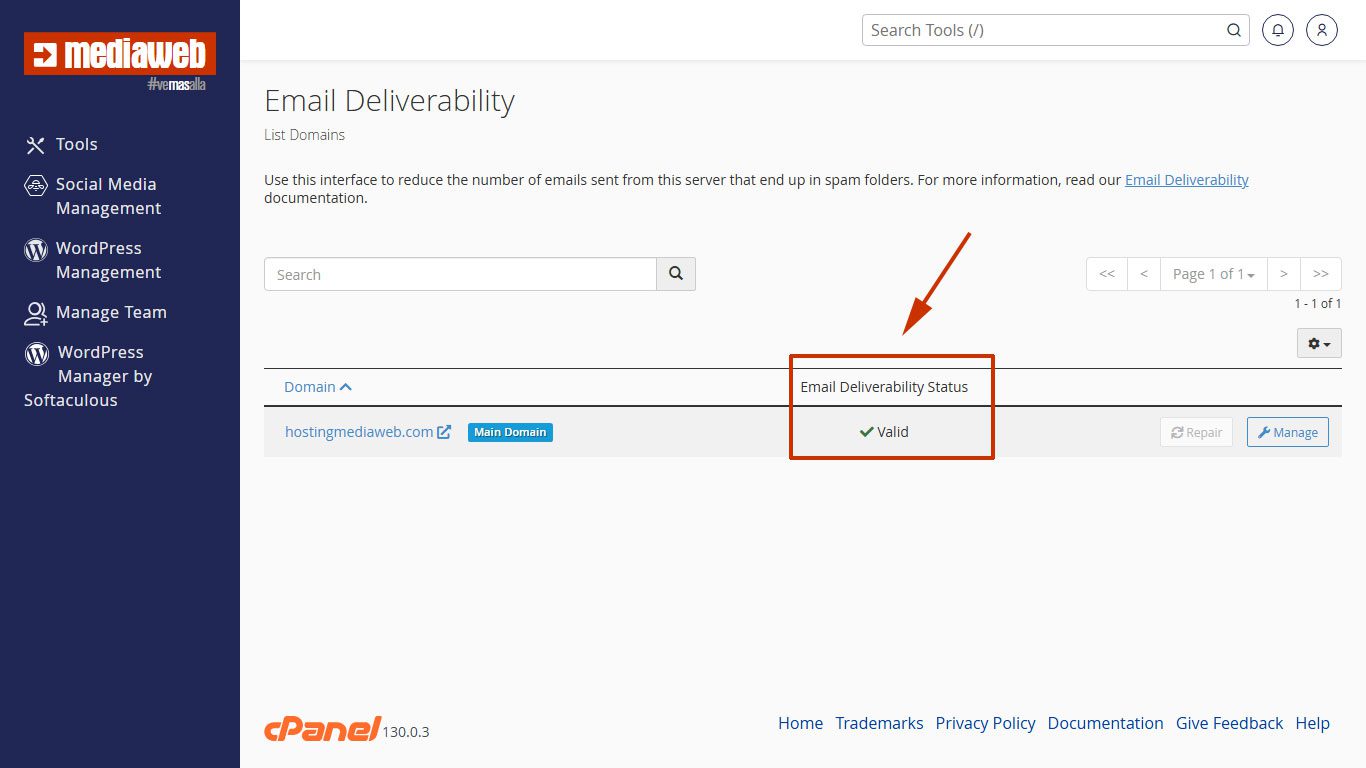
Si todo está fino te indicará “Valid” o “Válido”.
Si hay algo a lo que echarle el ojo, saldrá en cambio Problem Exist…
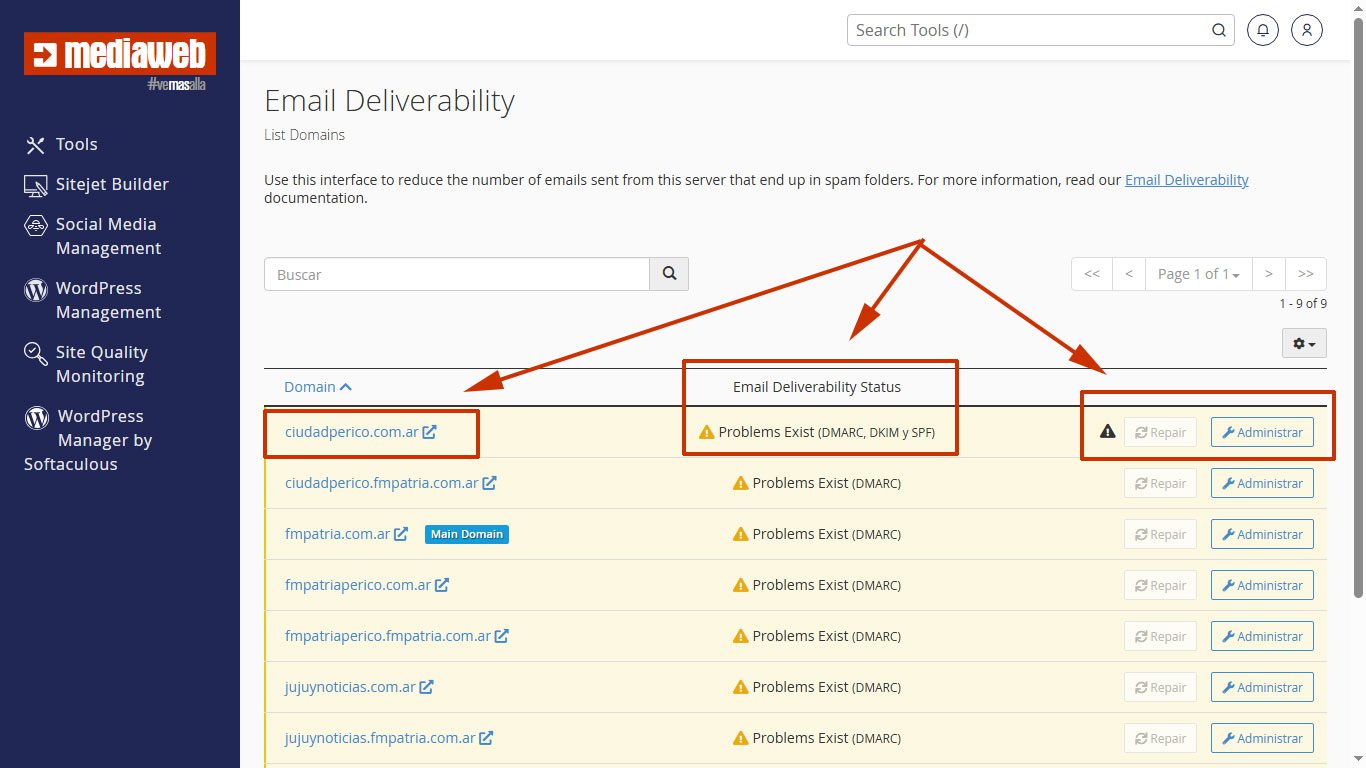
Te mostrará el estado de tus registros SPF, DKIM y DMARC, y te dará la opción de “Reparar” o “Administrar” si no están configurados correctamente; la primera opción (Reparar, si está activa) crea y agrega automáticamente los registros de texto (TXT) necesarios en tu DNS (¡soluciona el problema de una!), lo que te ahorra la necesidad de hacerlo manualmente; si necesitas ir a la segunda opción (Administrar, porque la primera no está activa), ubica cada registro que te indica que tiene problemas, y presiona en su correspondiente botón Install The Suggested Record.
Si todas estas instrucciones te suenan a “indicaciones cuánticas para el manejo de nanopartículas en el multiverso“, hazlo fácil: ¡contacta al soporte de tu hosting y que lo hagan ellos!, pero lo importante es !hacerlo!, porque esto no es un capricho técnico, es una inversión en la seguridad y el éxito de tus comunicaciones por correo electrónico, para protegerte a ti mismo y a tus contactos, de las amenazas cibernéticas.
“¿Cómo sé si tengo que revisar estos benditos registros, o si las correcciones que me atreví a hacer quedaron bien hechas?” 👌
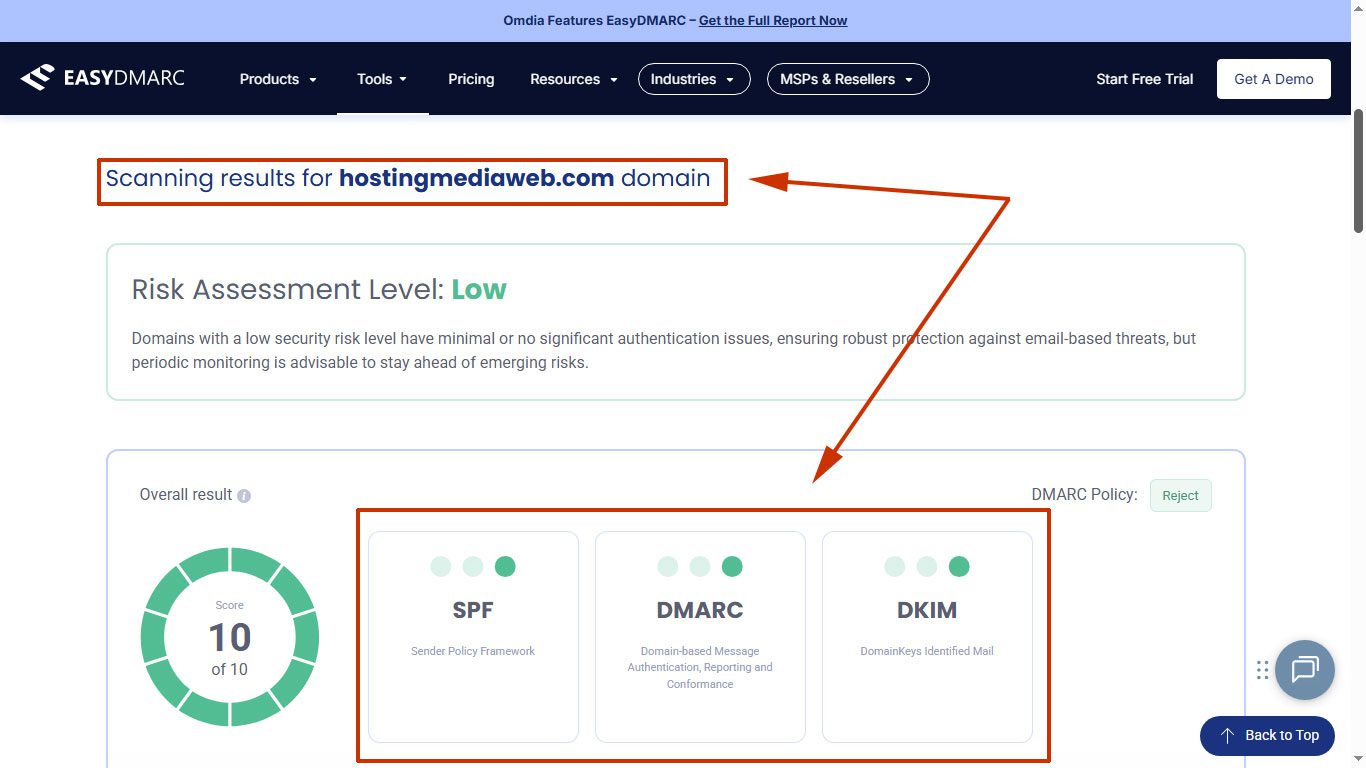
¡Sencillísimo!…ve a esta página> https://easydmarc.com/tools/domain-scanner allí colocas el dominio asociado a tus cuentas de correo, presionas en Scan Domain y si te sale todo verde (como muestra la imagen), ¡no toques nada, no hace falta que “jurungues” ningún registro!, o si fue que hiciste algo antes, ¡lo hiciste perfecto!.
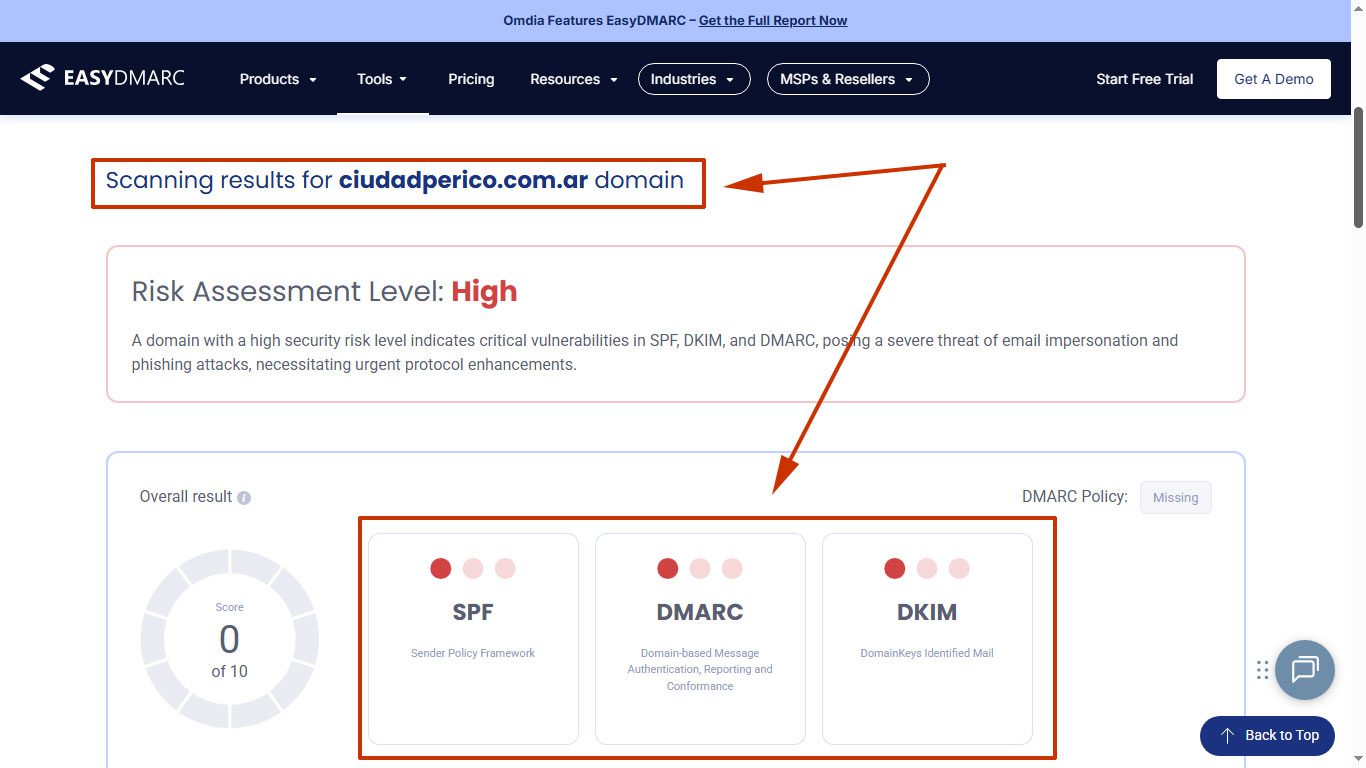
En cambio…si te sale algo como lo de abajo, !manos a la obra!, porque hay que reparar los registros que aparecen en rojo (¡y apúrate si son todos!)
Entérate también sobre estos temas relacionados:


 |
 |